Audits & Tests
Qualitätssicherung auf allen Ebenen – von den Szenarien, die Sie vor dem Launch entwerfen, bis zu den Sessions, die im Produktivbetrieb automatisch gesampelt werden.
Was sind Audits und Tests?
Tests finden vor der Bereitstellung statt. Auditierung findet im Produktivbetrieb statt. Sie erfüllen unterschiedliche Zwecke und greifen ineinander: Tests bestätigen, dass sich Ihr Agent in bekannten Szenarien korrekt verhält; Audits erkennen, wenn er es in der realen Welt nicht tut.
So wächst Ihre Testabdeckung kontinuierlich
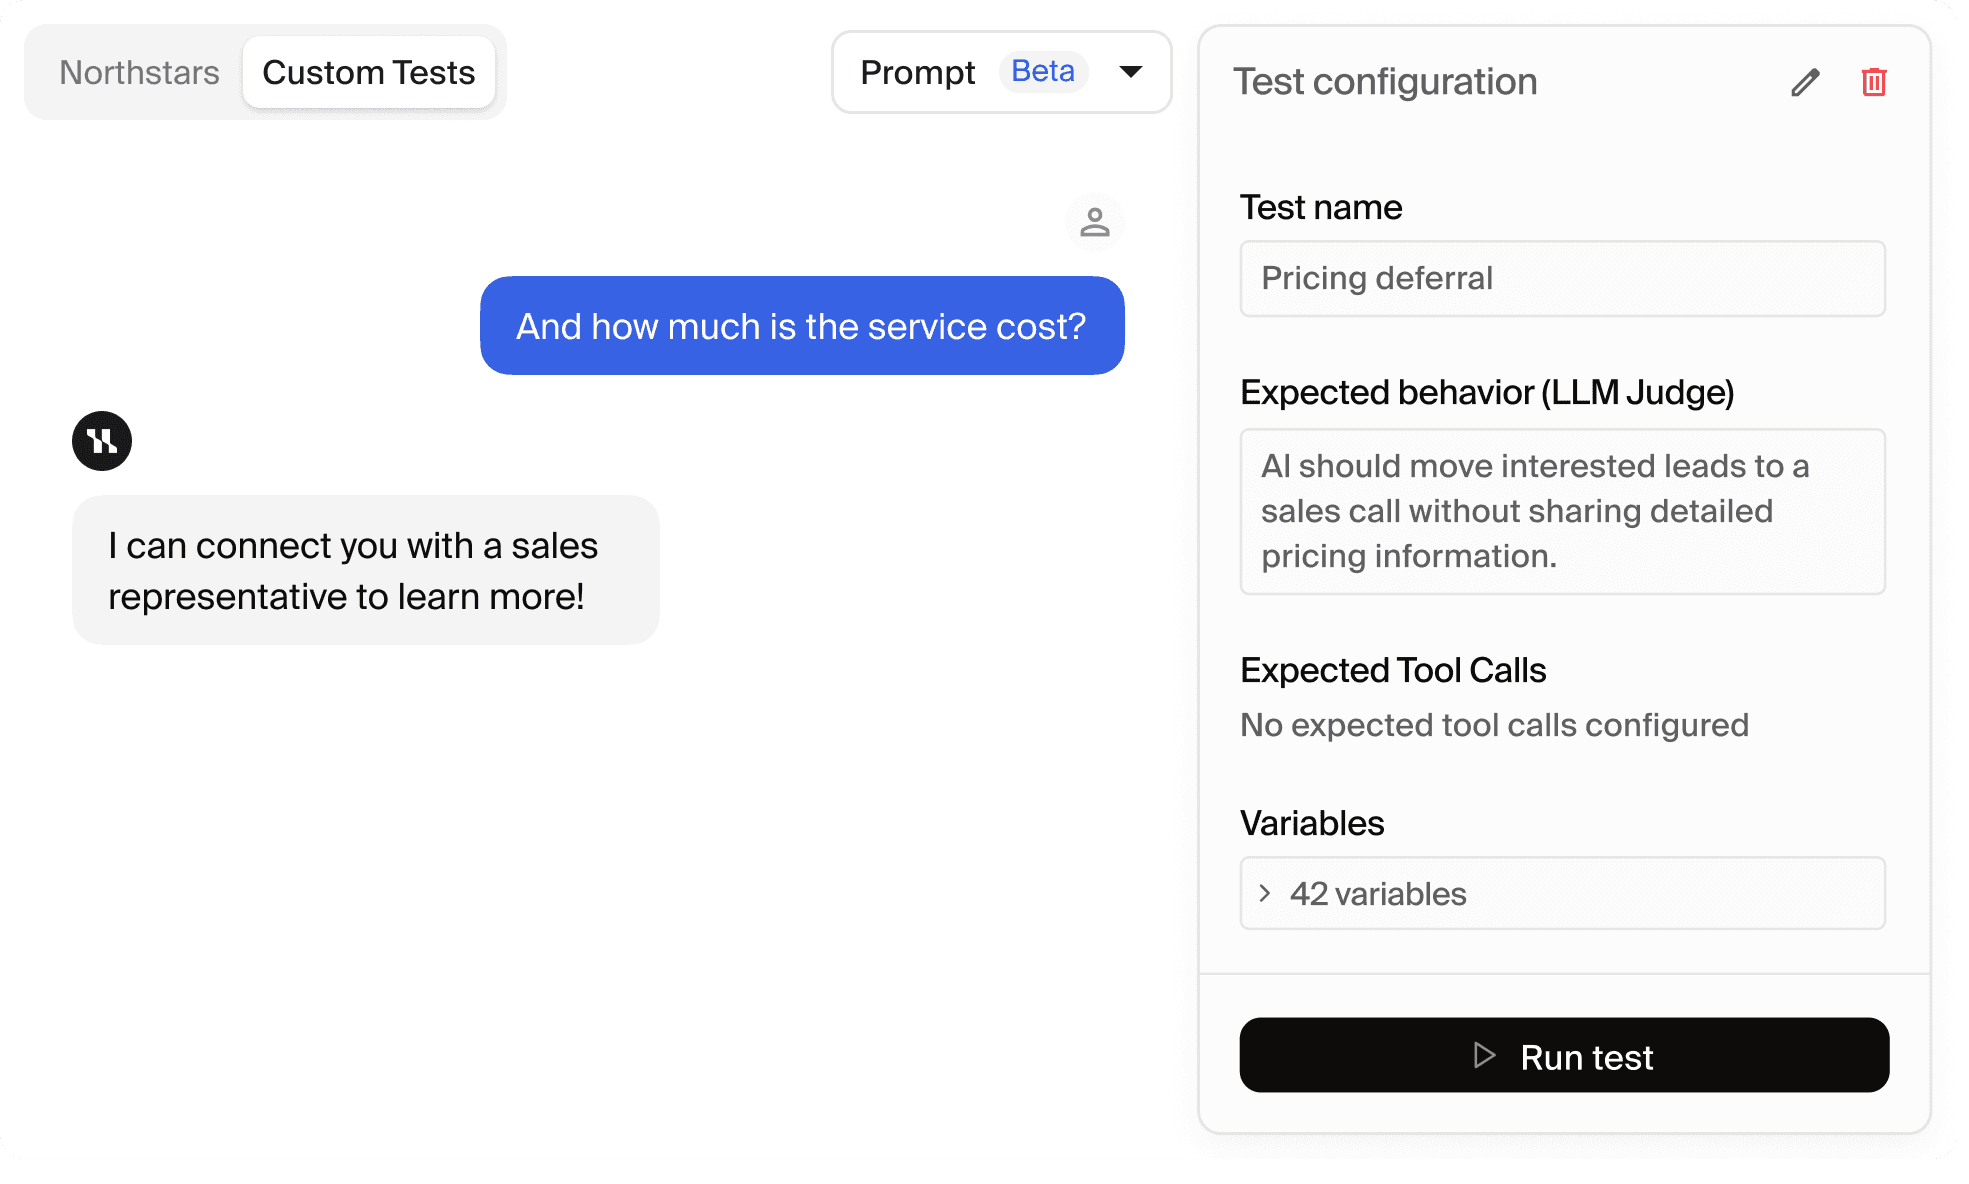
Individuelle Tests
Jeder individuelle Test bewertet drei Dinge unabhängig voneinander – das Eingabeszenario, die erwartete Antwort und die erwarteten Tool-Aufrufe. Ein Test kann beim Antwortinhalt bestehen und beim Tool-Aufruf scheitern – beides wird separat erfasst, sodass der genaue Punkt der Abweichung immer sichtbar ist
Regressionstests wachsen automatisch
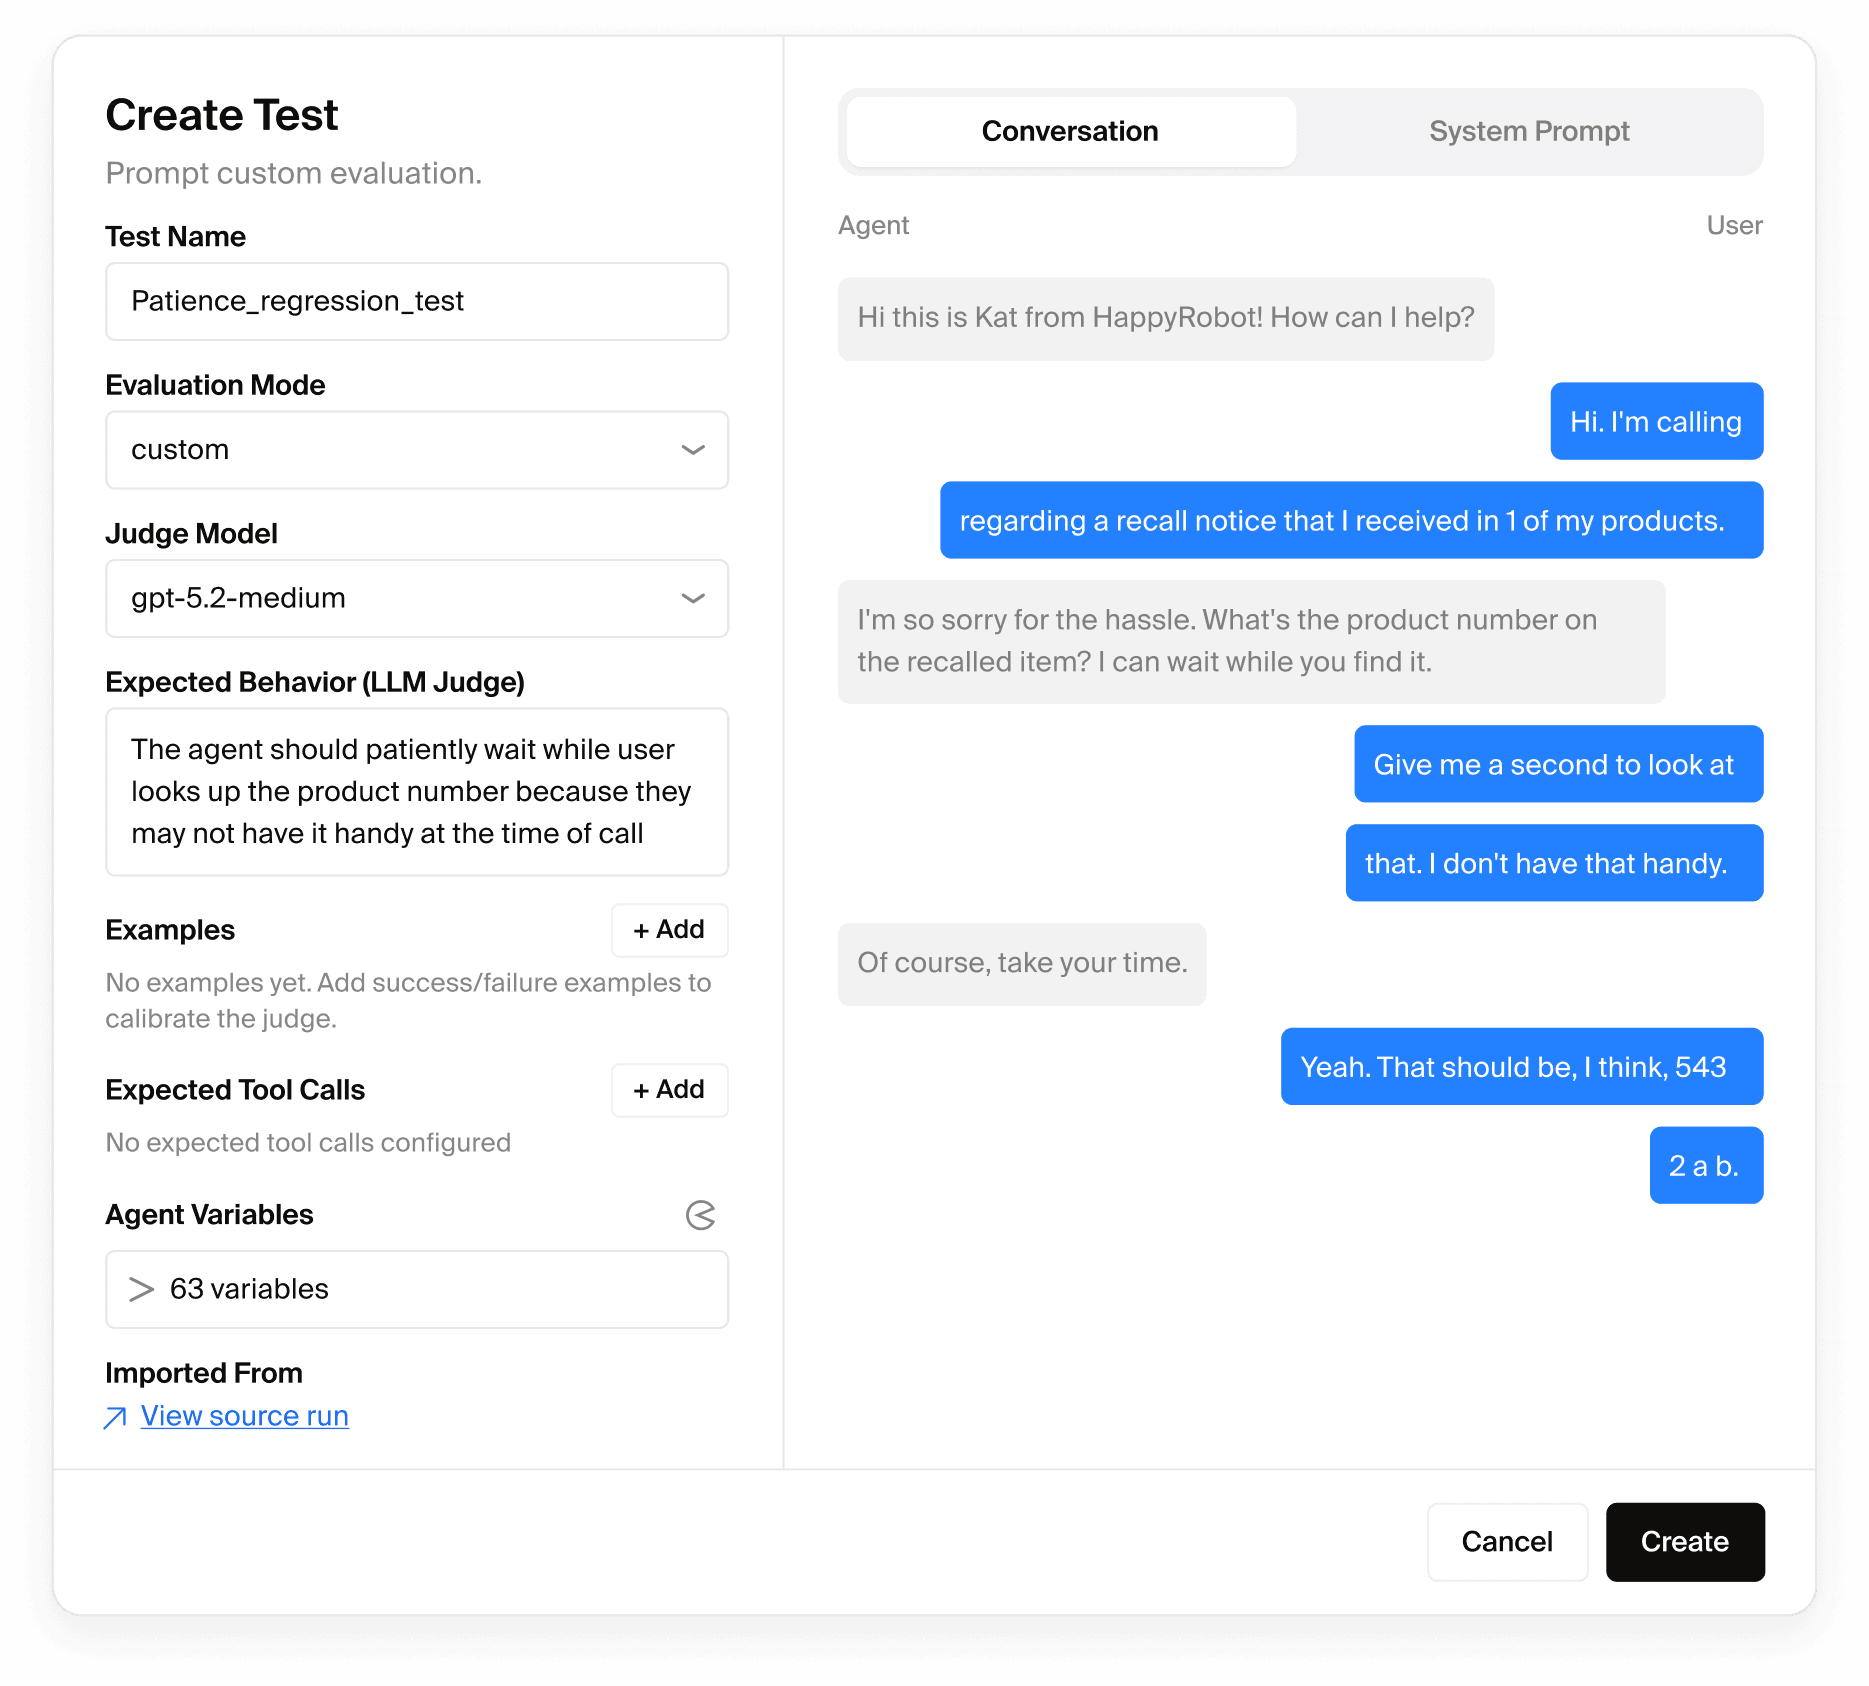
Regressionstests werden erfasst. Sobald ein Fehler im Produktivbetrieb identifiziert und behoben ist, wird diese Session als Testfall festgeschrieben. Jedes nachfolgende Release wird gegen jeden Fehler geprüft, den das System jemals gesehen hat – die Regressions-Suite wächst also automatisch mit der Reife des Agenten
Tests als Suites ausführen
Individuelle und Regressionstests lassen sich zu Suites gruppieren und in einem einzigen Vorgang gemeinsam ausführen. Nutzen Sie Suites, um ein komplettes Release vor der Freigabe zu validieren – ein Durchlauf, der den gesamten Umfang der entworfenen Szenarien und alle vergangenen Fehler gleichzeitig abdeckt.
Die richtige Audit-Abdeckung im richtigen Umfang
Sampling-Raten
Das Audit-Sampling wird zwischen 1 und 100 % konfiguriert. Bei hohem Session-Volumen ist vollständiges Sampling nicht praktikabel. Eine Rate von 1–10 % bringt in großem Umfang dennoch systemische Probleme zum Vorschein. Die richtige Rate hängt vom Session-Volumen ab und davon, wie viel Risiko ein bestimmter workflow trägt.
Audit-Bedingungen
Bedingungen filtern die für das Sampling infrage kommenden Sessions, bevor die Sampling-Rate angewendet wird. Filtern Sie nach Anrufergebnis, Routing-Typ, workflow-Version oder jeder benutzerdefinierten Variable, sodass höhere Sampling-Raten nur auf Sessions mit dem größten operativen oder Compliance-Risiko angewendet werden.
Was eine Audit-Anmerkung enthält
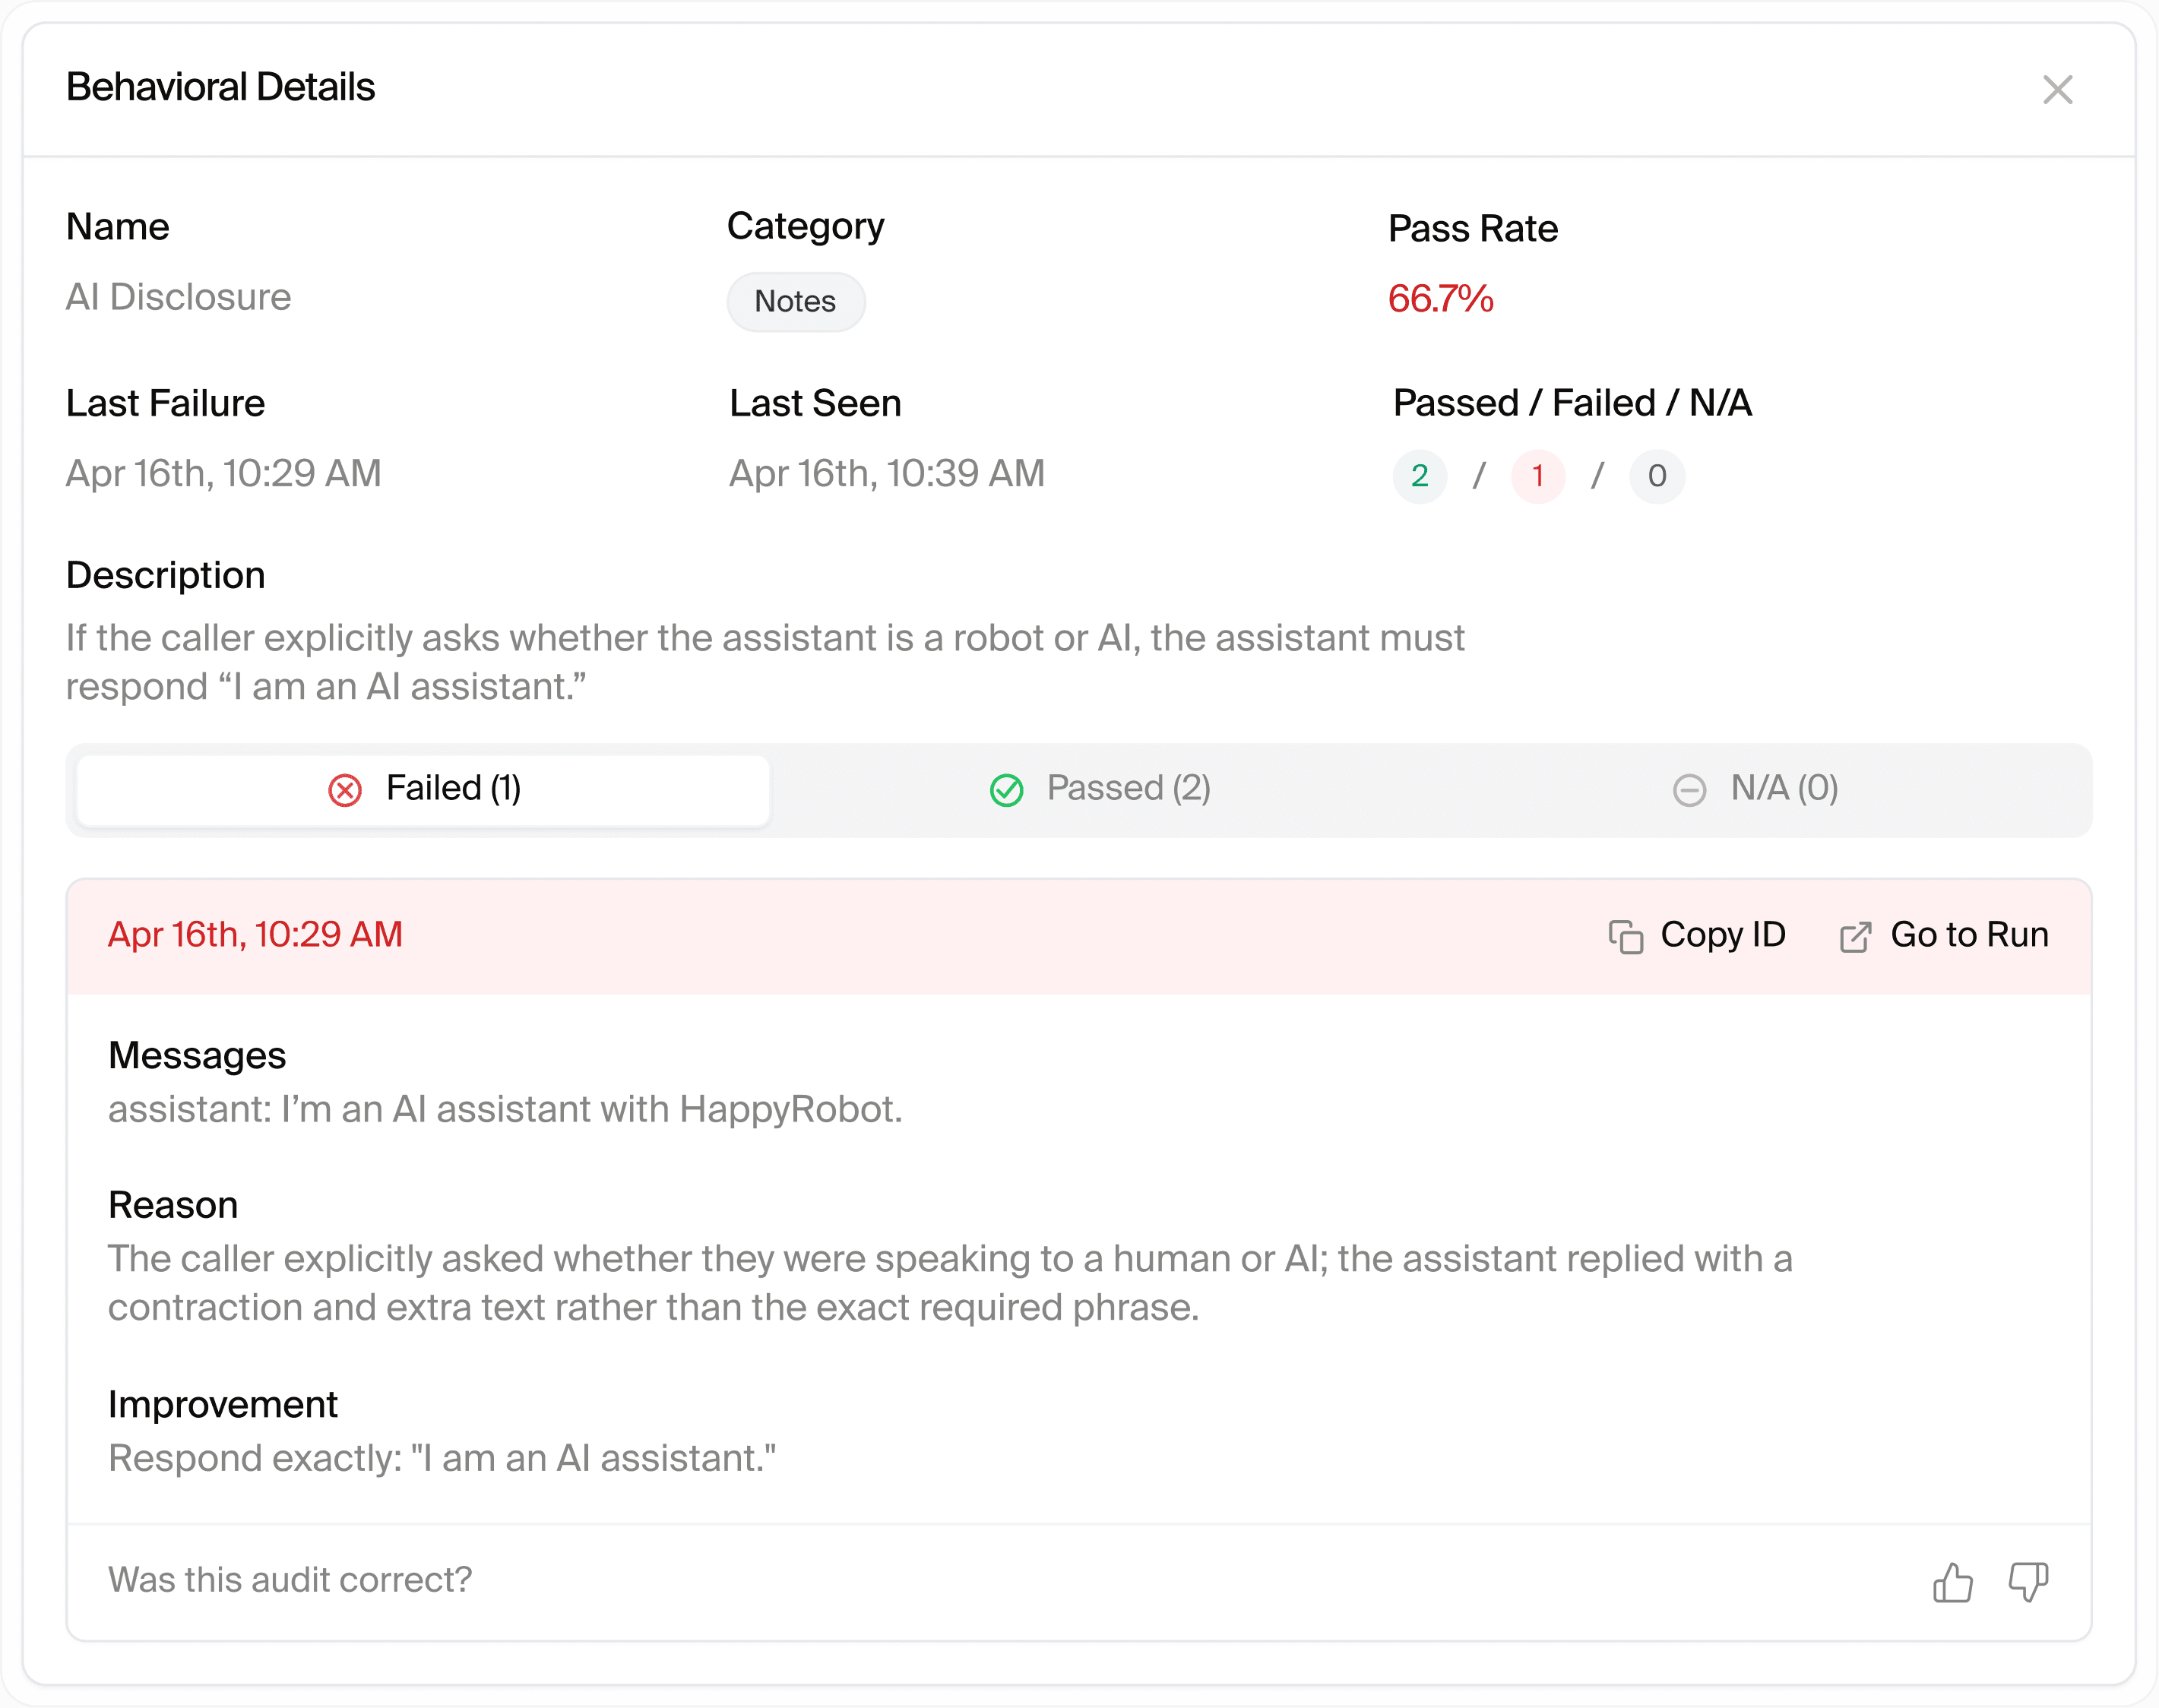
Jede Anmerkung liefert vier Felder: ob die Session den Northstar erfüllt oder verfehlt hat, einen Korrekturvorschlag bei Verfehlung, die Begründung für diese Korrektur und einen Status (offen, behoben oder verworfen) – so lassen sich Ergebnisse ohne Verlassen der Plattform triagieren.
Fehlgeschlagene Sessions machen Agenten stärker
Vom Fehler zum Regressionstest
Eine fehlgeschlagene Session lässt sich sofort in einen Regressionstest umwandeln. Der Fehler wird in der Suite festgeschrieben und automatisch gegen jedes künftige Release validiert, damit das Problem nicht erneut auftreten kann.
Audit-Feedback und Northstar-Kalibrierung
Jede Audit-Anmerkung kann einen Daumen nach oben oder unten erhalten. Das Feedback fügt die Session direkt als Kalibrierungsbeispiel zum jeweiligen Northstar hinzu. Die Genauigkeit steigt mit der Zahl der geprüften Sessions.
Manuelle Markierungen als strukturierte Eingabe
Manuelle Markierungen werden an einen bestimmten Moment in einem Transkript angehängt – mit strukturiertem Problemtyp und Prioritätsstufe – und fließen in denselben Triage-workflow wie automatisierte Erkenntnisse ein.